

ECONOMIA
VGrid orienta segurança de IA conectada ao e-mail

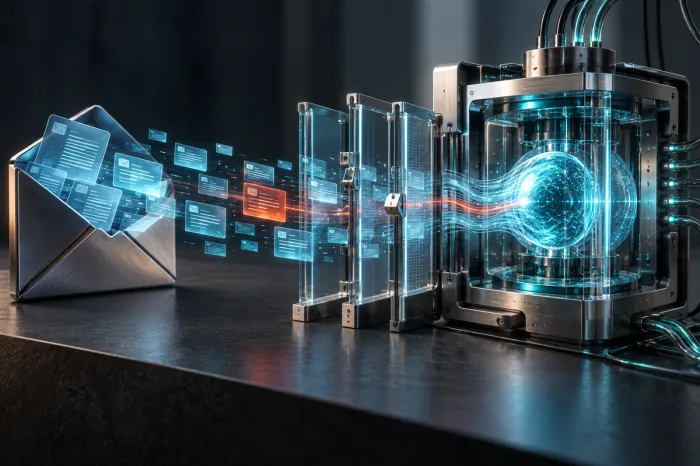
Uma campanha de fraude por e-mail identificada em 22 de outubro de 2026 e detalhada pela Sublime Security no dia 26 incluiu instruções ocultas destinadas a agentes de inteligência artificial. As mensagens tentavam induzir o encaminhamento de uma cobrança ao setor de contas a pagar. O caso mostra uma tentativa de manipular a automação que lê o conteúdo, além de enganar o destinatário humano. Diante desse tipo de risco, a VGrid, consultoria especializada em governança de inteligência artificial, AI Security e AI Compliance, orienta empresas a avaliar permissões e controles antes de conectar IA ao ambiente corporativo.
Para Rafael Lotfi Marrocos Leite, fundador e CEO da VGrid, a análise deve começar pelas capacidades concedidas à ferramenta. Executivo e consultor em governança de IA, segurança da informação e privacidade, ele possui as credenciais Lead Auditor e Lead Implementer em ISO/IEC 42001 e a certificação Artificial Intelligence Compliance Professional, da EXIN. Sua trajetória inclui funções de CISO e DPO e atuação em empresas como Stone, CloudWalk e Luby. “Conectar uma IA ao e-mail exige decidir o que ela pode ler, alterar e enviar”, afirma. Segundo ele, cada uma dessas permissões precisa ter finalidade, limites e responsáveis definidos.
O ataque é conhecido como prompt injection, ou injeção de instruções: um conteúdo tenta desviar o comportamento de um modelo de IA das orientações legítimas. Na forma indireta, essas instruções chegam por materiais que o sistema consulta, como e-mails, anexos e páginas. A Microsoft descreve que mensagens desse tipo podem tentar alterar resumos, influenciar classificações ou provocar ações indesejadas. O recebimento de uma mensagem maliciosa não significa que o ataque terá sucesso: o resultado depende de como o conteúdo é processado, das permissões disponíveis e das proteções da aplicação.
Uma ferramenta que produz rascunhos tem capacidades diferentes de um agente autorizado a enviar mensagens, modificar arquivos ou executar tarefas em outros sistemas. A OWASP recomenda restringir privilégios, separar conteúdo externo das instruções confiáveis, exigir aprovação humana para ações de maior risco e realizar testes adversariais. “A autorização para consultar uma informação precisa ser avaliada separadamente da autorização para agir sobre ela. Enviar dados, apagar arquivos ou alterar registros exige controles proporcionais ao impacto”, explica Rafael Lotfi. O executivo recomenda que as empresas documentem as ações permitidas e testem os limites antes de ampliar a autonomia.
O mapeamento também precisa alcançar usos que não passaram pelos processos internos de aprovação, situação conhecida como Shadow AI. Em orientação publicada em setembro, o Centro Nacional de Segurança Cibernética do Reino Unido, NCSC, destaca riscos de exposição de informações e perda de visibilidade sobre dados compartilhados com serviços de IA. Para Rafael, a empresa precisa compreender a necessidade que levou à adoção da ferramenta e oferecer alternativas adequadas. O diagnóstico deve identificar aplicações, usuários, integrações, categorias de dados acessíveis e responsáveis, inclusive quando a funcionalidade de IA está incorporada a um software já contratado.
Na atuação da VGrid, a segurança de IA é conectada à governança, à segurança da informação e à privacidade. Conforme o escopo, o trabalho inclui inventário de sistemas, avaliação de riscos, análise de permissões, revisão de arquitetura e testes controlados de manipulação de instruções. A consultoria também atua com ISO/IEC 42001, voltada ao sistema de gestão de IA, ISO/IEC 27001, de segurança da informação, e ISO/IEC 27701, de gestão de privacidade. A integração permite organizar políticas, responsabilidades, controles e evidências em torno do mesmo uso de tecnologia, considerando tanto os dados tratados quanto as ações executadas.
A capacitação das equipes integra esse processo. Nos treinamentos corporativos, a orientação abrange revisão de resultados, cuidado com dados e comunicação de comportamentos inesperados. “As equipes precisam saber quais usos foram autorizados, quais resultados devem conferir e a quem recorrer quando a ferramenta faz algo fora do esperado”, enfatiza Rafael Lotfi. Para o executivo, a supervisão deve contar com pessoas que tenham informação e autoridade para intervir.
O acompanhamento precisa continuar após a implantação, especialmente quando a IA recebe novos conectores, passa a acessar outras bases ou ganha capacidade de executar ações. A VGrid estrutura projetos de diagnóstico, políticas de uso, avaliação de riscos, controles técnicos, capacitação e acompanhamento contínuo, conforme a maturidade e as necessidades da organização. “A produtividade precisa vir acompanhada de critérios para autorizar, monitorar e interromper uma automação. Esse trabalho envolve as áreas de negócio, tecnologia, segurança, jurídico e privacidade”, ressalta Rafael Lotfi Marrocos Leite.
Informações sobre governança de IA e AI Security estão disponíveis em https://vgrid.com.br/.


Cuiabá retoma arborização urbana com meta de 3.500 novas árvores na temporada de chuvas

Cuiabá-Prev promove entrega de mudas no Dia da Árvore e amplia ações de sustentabilidade

PAM Saint-Gobain abre inscrições para Programa de Estágio

Câmara de Cuiabá aprova projeto que reformula e eleva multas ambientais

Prefeitura anuncia nova sessão do Programa “Prospera + Diamantino” para fornecedores do ramo alimentício

ALMT tem agenda intensa de reuniões e audiências públicas

Polícia Civil prende suspeito e localiza corpo de vítima de homicídio em Lucas do Rio Verde

Mega-Sena sorteia prêmio acumulado de R$ 150 milhões nesta quarta

Justiça volta atrás e suspende jogo do Vasco contra o Boca no Maracanã

Arcebispo de Aparecida pede desarmamento e atenção à fome e à pobreza

Cuiabá retoma arborização urbana com meta de 3.500 novas árvores na temporada de chuvas
A Prefeitura de Cuiabá, por meio do Horto Florestal e da Empresa Cuiabana de Limpeza Urbana (Limpurb), participou de uma...
Cuiabá-Prev promove entrega de mudas no Dia da Árvore e amplia ações de sustentabilidade
Em celebração ao Dia da Árvore, comemorado nesta segunda-feira (21), o Cuiabá-Prev promoveu a entrega de mudas de árvores a...
Câmara de Cuiabá aprova projeto que reformula e eleva multas ambientais
A Câmara Municipal de Cuiabá aprovou, por 18 votos favoráveis, nesta terça-feira (22), o Projeto de Lei Complementar nº 16/2026,...

Polícia Militar reforça ações de policiamento em todo o Estado
A Polícia Militar de Mato Grosso deflagrou, na manhã desta quinta-feira (29.10), em todo o Estado, a décima edição da...

Polícia Militar localiza armas de fogo e munições e conduz três pessoas em São Pedro da Cipa
A Polícia Militar de Mato Grosso prendeu um homem e uma mulher e apreendeu um adolescente pelos crimes de posse...

Polícia Civil prende homem por descumprir medidas protetivas e ameaçar ex-companheira em Lucas do Rio Verde
A Polícia Civil cumpriu, na terça-feira (27.10), no município de Lucas do Rio Verde, mandados de prisão preventiva e de...
Prefeitura anuncia nova sessão do Programa “Prospera + Diamantino” para fornecedores do ramo alimentício
A Prefeitura de Diamantino, por meio da Secretaria Municipal de Administração, está recebendo documentos de empresas do ramo alimentício interessadas...

Codipi aprova concessão de incentivos fiscais para investimentos de R$ 4,77 bilhões
Integrantes do Conselho Diretor da Política de Desenvolvimento Industrial de Rondonópolis (CODIPI) se reuniram nesta quinta-feira (29) e decidiram. por...

Câmara promove palestra sobre saúde da mulher no Outubro Rosa — Câmara Municipal
Em alusão ao Outubro Rosa, mês dedicado à conscientização sobre a saúde da mulher, a Câmara Municipal de Várzea Grande...

Câmara Municipal de SP discute impeachment do prefeito Ricardo Nunes
Comissão especial da Câmara Municipal de São Paulo analisa nesta quinta-feira (29), às 16h30, o pedido de impeachment do prefeito...

Denúncias de assédio eleitoral no trabalho disparam 75% após 2º turno
As denúncias de assédio eleitoral aumentaram mais de 75% desde segunda-feira (26), dia seguinte ao segundo turno das eleições, com...

Vice-Miss Universo Brasil destaca valorização da pessoa idosa em concurso promovido pela Prefeitura de Sinop
A beleza, a elegância e a emoção marcaram a manhã desta quinta-feira (29) no Centro de Referência de Assistência Social...

Prefeita reforça importância do pagamento do IPTU: “Volta como investimento ao cidadão”
A prefeita de Várzea Grande, Flávia Moretti, reforçou a importância do pagamento do Imposto Predial e Territorial Urbano (IPTU)...

Prefeita conhece nova unidade do Sesc e Senac que amplia acesso a saúde, qualificação e lazer em Várzea Grande
Atendendo cerca de 3 mil pessoas diariamente, das 8h às 19h, a nova unidade integrada do Sesc e Senac de...

Prefeita Flávia Moretti e deputado Juca do Guaraná anunciam reforma e ampliação de unidade de saúde no Água Vermelha
A prefeita de Várzea Grande, Flávia Moretti (PL), e o deputado estadual Juca do Guaraná Filho (PSDB) visitaram, nesta quinta-feira...
-
 POLÍTICA1 dia ago
Prefeitura de Sinop avança na pavimentação da Estrada Selene e conclui mais de 2 km de asfalto
-
 POLÍTICA1 dia ago
Regulariza Sinop: desconto de 80% em juros e multas termina nesta semana
-
 MATO GROSSO2 dias ago
Presidente da Comissão de Infraestrutura, Moretto, cobra agilidade e soluções para destravar obras em Mato Grosso
-
 VÁRZEA GRANDE1 dia ago
Rosy Prado defende valorização dos presidentes de bairro e cobra união por Várzea Grande — Câmara Municipal
-
 POLÍTICA1 dia ago
Vacinação itinerante chega ao Nico Baracat neste sábado (31) para ampliar cobertura vacinal em Sinop
-
 POLÍTICA1 dia ago
Hospital Municipal de Sinop já recebeu 50% dos equipamentos e mobiliários previstos
-
 CIDADES1 dia ago
Prefeitura de Diamantino destaca principais ações de valorização dos servidores municipais
-
 POLÍCIA2 dias ago
Polícias Civil e Militar detém faccionados por homicídio e ocultação de cadáver em Pontes e Lacerda